




 Како е изведена најголемата кражба на криптовалути во историјата
- Внатрешната истрага на компанијата „Бајненс“ открива човечка грешка при најголемата кражба на криптовалути во историјата, во која
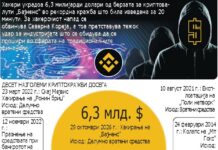
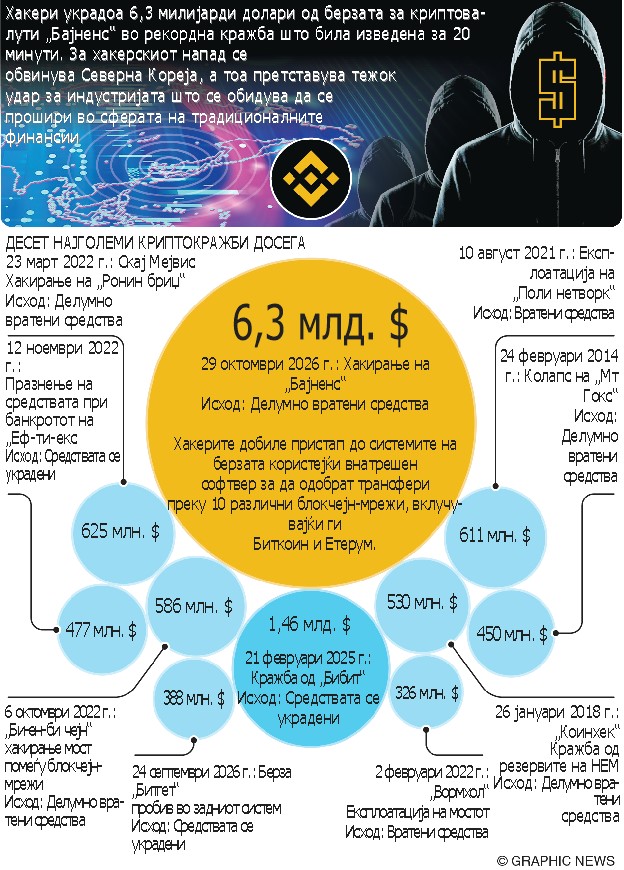
хакерска група со измама успеала да украде 6,3 милијарди долари од компанијата „Бајненс“
Од компанијата „Бајненс“ соопштија дека хакерите што минатата недела украле 6,3 милијарди долари од криптоберзата организирале лажни интервјуа за работа за да измамат софтверски инженер во компанијата и да го наведат да инсталира злонамерен код. Ова беше објавено како дел од наодите од истрагата за најголемата кражба на критовалути што е забележана досега.
– Не стануваше збор за еден изолиран пробив или едноставен случај на т.н. фишинг. Измамниците комбинирале низа техники, вклучувајќи лажни интервјуа за вработување, преземање злонамерен софтвер и други методи – соопштија од „Бајненс“.
ФБИ ја посочи хакерската група „Трејдертрејтор“ (TraderTraitor), поврзана со Северна Кореја, како осомничена за кражбата на 6,3 милијарди долари од „Бајненс“. Хакерскиот напад се случува во време кога напредокот во вештачката интелигенција доведе до пораст на ваквите инциденти во криптосекторот, разоткривајќи ги ранливостите во блокчејн-технологијата.
Сепак, наодите на „Бајненс“ укажуваат на значајна улога на човечка грешка, која им овозможила на хакерите да пристапат до системите на берзата. Од „Бајненс“ наведуваат дека во јуни еден од нивните инженери презел софтверска програма што била манипулирана. Системите на компанијата го детектирале тоа, а уредот на инженерот бил заменет. Сепак, претходно, „улогата на инженерот во компанијата, како и на неговите колеги од тимот за инфраструктура на дигитални паричници, веќе му била откриена на хакерот“; соопштија од компанијата.
Што значи историската кражба за криптоиндустријата?
Во септември, преку платформа за барање работа, со друг инженер од „Бајненс“ стапило во контакт лице што се претставило како директор на проект во компанија, за која подоцна се испоставило дека е лажна. Инженерот учествувал во она што го сметал за интервју за работа, при што лицето од другата страна споделило свој профил на социјалните мрежи, „вклучувајќи лични фотографии и видеа објавени на платформата, со цел да се изгради доверба“, велат од „Бајненс“. Компанијата го опиша овој случај како понапреден и поизмамнички пристап на „социјален инженеринг“ (social engineering) од оние што ги забележале претходно. На второ интервју со лице што тврдело дека е извршен директор на лажната компанија, кое се одржало преку видеоапликација, испитувачот му наложил на инженерот да преземе задача што содржела злонамерен код, во рамките на интервјуто. Ова преземање поминало неоткриено и им овозможило на напаѓачите да ги користат внатрешните алатки за вештачка интелигенција на „Бајненс“ за да добијат контрола врз некои од системите на берзата.
– Злонамерниот софтвер користел софистицирани техники на замаглување и избегнување, вклучително и замена на легитимна компонента на алатката за развој со злонамерна верзија за извршување команди и воспоставување комуникација со надворешен сервер контролиран од хакерот – соопшти „Бајненс“.
Со инсталирањето на малициозниот софтвер, напаѓачите го користеле компромитираниот лаптоп на инженерот што имал интервју и алатката за вештачка интелигенција на „Бајненс“ за да ги контролираат лаптопите на уште двајца инженери. Еден од инженерите имал можност да објавува код, што хакерите го искористиле во своја корист.
На 29 октомври, денот на хакирањето, престапниците се најавиле на лаптопот на еден од инженерите и „активирале злонамерна скрипта за да го започнат нападот“.
Што го предизвикало хакирањето на „Бајненс“?
„Бајненс“ соопшти дека оттогаш ги обновила своите системи за паричници и алатки за вештачка интелигенција и дека соработува со надворешни експерти за сајбер-безбедност за да ги зајакне своите безбедносни системи. Компанијата истакна дека издвоила доволно средства за покривање на загубите на корисниците и ја вратила можноста на своите клиенти да повлекуваат средства. Исто така, соопшти дека ќе чува некои детали за своите безбедносни мерки како доверливи, „за да се спречат злонамерни актери да ги користат за планирање идни напади“.
Коизвршниот директор на „Бајненс“, Ји Хе, рече дека досега во 2026 година компанијата открила и неутрализирала 57 сомнителни севернокорејски сајбер-закани.
– Пресретнавме многу од нив, но цената на неуспехот да се спречи дури и една беше сериозна. И тоа никогаш не требаше да се случи – рече таа.


