



Франција не ја потресуваат само уличните протести
- Хакери ги нападнаа системите за ладење во стотици супермаркети, уништувајќи тони храна и отворајќи сериозни прашања за дигиталната безбедност на критичната инфраструктура и државните институции во Франција
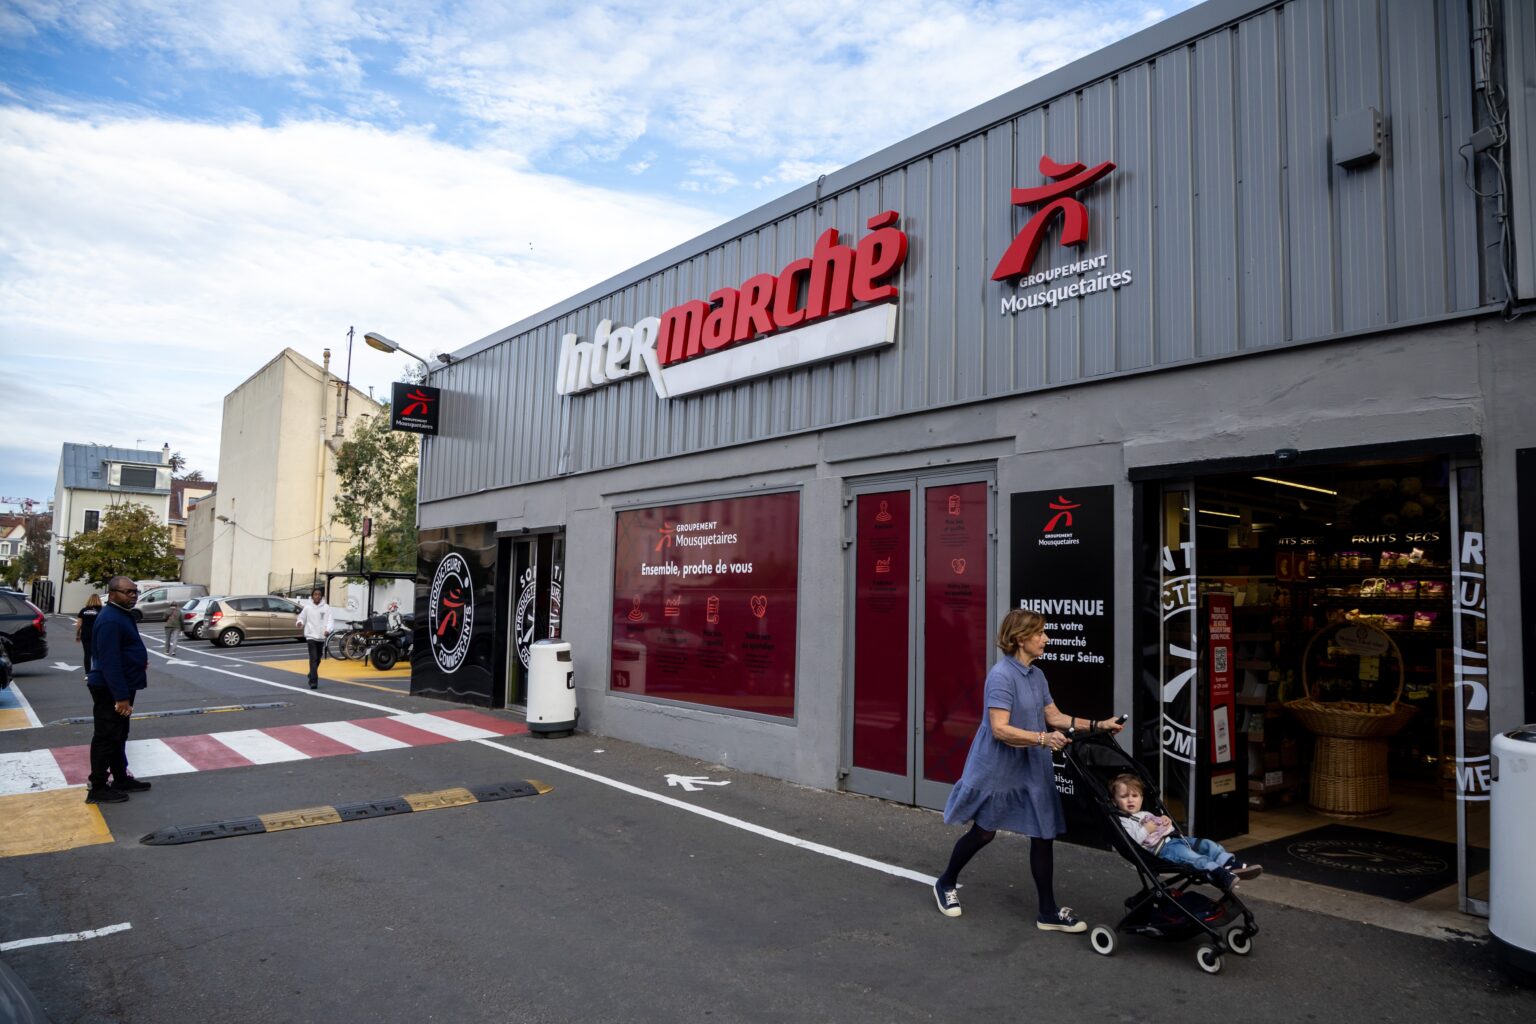
Потребна беше само една ноќ за да се саботира една од основните алки во францускиот синџир на снабдување со храна. Минатата недела, во понеделникот наутро, по пристигнувањето на своите работни места, вработените во голем број француски супермаркети беа вознемирени од она што го затекнаа. Имено, фрижидерите во цели делови на маркетите беа затоплени на 35-36 степени, со што резервите од свежи и замрзнати производи беа целосно уништени.
Причината е досега „невиден“ и „исклучително сериозен“ сајбер-напад, според Доминик Шелшер, извршен директор на „Кооператив У“. Станува збор за напад што ги погоди системите за ладење на неколку стотици големи трговци на мало низ Франција. Како хакерите добиле контрола врз оваа суштинска опрема? До каде се протега штетата и што открива овој напад за ранливостите на големите трговци на мало? Ова се отворените прашања за нападот што би можел да започне нова ера за сајбер-закани.
За Софи Мат, менаџерка на „Интермарше“ во Хагно, во регионот Долна Рајна во близината на Стразбур, сè започна во 5.40 часот наутро во понеделникот, со активирање на алармниот систем.
– На почетокот мислевме дека не е ништо сериозно. Но кога сфативме дека во некои од нашите ладилници температурата е до 35 Целзиусови степени, испаничивме. Хакерите успеаја да внесат топол воздух во нашите замрзнувачи со преземање на контролата врз нашиот систем за одмрзнување – вели таа во изјавата за француските медиуми.
Менаџерката брзо сфатила дека се случил далечински упад во системот за контрола на ладењето на продавницата, управуван од данскиот софтвер „Данфос“ (Danfoss), при што успеала да спаси дел од своите производи благодарение на брзата интервенција.
Координиран напад низ цела Франција
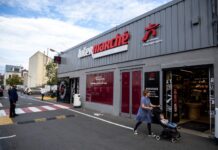
Координираниот напад се случил низ цела Франција. Најмалку 300 продавници „Интермарше“ и „Нетто“ и речиси сто продавници „Кооператив У“ пријавија штета. Според информациите, погодени се и неколку продавници „Е. Леклерк“, како и 80 супермаркети „Карфур“. Групацијата „Казино“ известува дека биле погодени пет отсто од нејзините продавници „Монопри“. На некои локации сајбер-нападот дури предизвикал и пожари, според канцеларијата на парискиот обвинител.
– Ова е очигледно првпат да видиме напад од ваков обем и природа – вели Пјер Монке, раководител на комуникациите на групацијата „Муслкетари“.
Известувањата доаѓале едноподруго, но давателот на услуги „Данфос“ не можел да интервенира бидејќи се справувал со неколку истовремени напади. Ранливоста што ја искористиле хакерите произлегува од постара верзија на софтверот на „Данфос“, кој сè уште го користат значителен број француски супермаркети.
– Овие верзии, кои управуваат со контрола на температурата во ходниците и автоматски циклуси на одмрзнување, се директно поврзани со интернет, без да поминуваат низ ВПН (што го ограничува пристапот само на овластени корисници) – објаснува Пјер Монке.
„Данфос“ потврди за „Ле фигаро“ дека поголемиот дел од погодените единици се постари производи, особено системите АК-СM800 и АК-СЦ355, кои го достигнаа крајот на својот животен циклус и повеќе не добиваат софтверски или безбедносни ажурирања. Данската компанија исто така изјави дека долго време ги советува своите клиенти да мигрираат на понови генерации.
„Милиони евра загуби“
Доказ дека проблемот се сфаќа сериозно е тоа што извори блиски до премиерот посочија дека Себастијан Лекорну побарал од националната агенција за сајбер-безбедност (АНССИ) да ја преземе одговорноста за ова прашање. Агенцијата веќе идентификува ранливост и го информира издавачот на софтверот. Дистрибутерите тврдат дека го прекинале далечинскиот пристап до софтверот за кој станува збор, но други француски компании, па дури и оние во странски земји, исто така би можеле да бидат засегнати.
Дали ова е чин на злонамерност или странско мешање насочено кон тестирање на основните услуги на земјата засега е невозможно да се каже. Канцеларијата на парискиот обвинител објави дека започнала истрага што ѝ ја доверила на Канцеларијата против сајбер-криминал (Офац), која треба да им овозможи да „ги идентификуваат жртвите и да ја утврдат врската со штетите што ги пријавиле“. Во погодените продавници, фокусот сега е на процена на загубите.
За два месеца 99 упади во системите на податоци во Франција
Откако се случи хакерски напад врз даночната служба, многуте протекувања на чувствителни податоци влијаеја врз речиси 700.000 француски граѓани, па беше почнат голем проект за зајакнување на робусноста на државните информатички системи. За владата, ова хакирање е многу срамно.
– Ниту едно од овие прекршувања на податоци не е откриено, ниту од системите за следење на Француската дирекција за јавни финансии (ДГФИП) ниту од оние на Француска национална агенција за сајбер-безбедност (АНССИ) – призна оваа агенција одговорна за сајбер-безбедноста на државата, во извештај објавен неодамна, во кој се споменуваат „одредени недостатоци во следењето на информациските системи“.
За само два месеца на агенцијата ѝ беа доставени 99 прекршувања на податоци во врска со владините услуги.
Катастрофална година за администрацијата
– Извршната власт не губеше време да признае дека не се заштитила. Отвори кризна единица – изјави министерката за дигитални работи Ан Ле Хенанф.
Од моментот кога откритијата се појавија во август, владата се обиде да одговори на бранот критики. Особено затоа што заканата продолжува да расте. Во 2025 година Националната комисија за информатичка технологија и граѓански слободи (ЦНИЛ) беше известена за 6.167 прекршувања на податоци во јавниот и приватниот сектор. Ова е за 10 отсто повеќе од претходната година и за 50 отсто повеќе од 2022 година. Во последните месеци недостатоците на државата во оваа област беа очигледни. Во декември 2025 година, една недела пред Божиќ, Министерството за внатрешни работи беше цел на масовно протекување предизвикано од лажен линк испратен по е-пошта до државен службеник. Во јануари „злонамерен актер“ пристапи до националната база на податоци за банкарски сметки. Протекувањето влијаеше на повеќе од еден милион корисници.
Во исто време беше нападнат УСАФФ, кој ги собира давачките на приватните фирми, а податоците на 12 милиони француски граѓани беа откриени. Потоа дојде ред на Министерството за образование, во неколку наврати, по што следуваше АНТС, агенцијата одговорна за издавање лични документи. Нападите беа сè друго освен софистицирани. За АНТС, се чини дека 15-годишник, само со неколку кликања, успеал да добие пристап до личните податоци на 11,7 милиони луѓе. Само даночните власти наводно биле изложени од 7.810 сајбер-напади, од кои огромното мнозинство биле спречени, помеѓу јануари и септември 2026 година – повеќе отколку во целата 2025 година, како што неодамна истакнаа сенаторите Клод Рејнал (Социјалистичка партија) и Жан-Франсоа Исон (Републиканците).
Одговор на итната состојба
Откако беше хакирана Француската дирекција за јавни финансии (ДГФИП), Давид Амиел најави низа мерки. Од техничка страна, на државните службеници ќе им биде издаден „безбеден УСБ-клуч“ до крајот на 2026 година за пристап до ИТ-системот на администрацијата. Оваа дополнителна автентикација ќе спречи едноставно компромитирање на лозинката од овозможување пристап до внатрешниот софтвер. Од приближно 100.000 вработени ќе се бара да поминат обука за дигитална безбедност. Од организациска гледна точка, главниот службеник за безбедност на информациите (ЦИСО) на даночната управа, вистинскиот организатор на дигиталната одбрана, сега ќе известува директно до вишиот менаџмент, давајќи му поголемо влијание врз стратешките одлуки на администрацијата.
Центарот за безбедносни операции (СОЦ) на Дирекцијата, еден вид надзорник на упади, ќе го види својот персонал „постепено зајакнат“. Не се објавени конкретни бројки, освен буџетот за сајбер-безбедност на ДГФИП, кој треба да се зголеми за 10 милиони евра. Вкупно, годишниот буџет ќе достигне 28 милиони евра во 2026 година, а потоа и во 2027 година.
За специјалистите, „ова се доста интуитивни мерки, кои се чекор во вистинската насока. Но не можеме да се потпреме само на итни одговори. Предизвикот е да се доведат владините капацитети за сајбер-безбедност до најсовремената состојба“. Дијагнозата сега е широко прифатена: владините ИТ-системи страдаат од „технолошки долг“ предизвикан од години на недоволно инвестирање.
Во јуни 2025 година, Судот на ревизори ги истакна областите за подобрување во „заменувањето на застарените компоненти“ и „сертифицирањето на информациските системи што поддржуваат основни мисии“. Со други зборови, сложената мрежа на софтвер што ја користат јавните служби вклучува мноштво застарени, слабо обезбедени решенија или решенија чии ризици не се секогаш документирани.
Уште во април Себастијан Лекорну изрази желба да ги истакне новите амбиции на владата по хакерскиот напад врз АНТС (Национална агенција за безбедни документи). Беше најавен план за сајбер-безбедност, вклучувајќи го и спроведувањето вежби за тестирање на пенетрација, особено поддржани од алатки за вештачка интелигенција. И покрај состојбата на јавните финансии, премиерот посочи дека сите министерства ќе мора да издвојат пет отсто од својот дигитален буџет за безбедност почнувајќи од 2026 година.
Исто така, требаше да се ослободи фонд за модернизација на ИТ, финансиран од казни наметнати од ЦНИЛ (француски орган за заштита на податоци), како и фонд од 200 милиони евра за финансирање инвестиции во алатки за одбрана развиени од француски компании.
Во Франција политиката за сајбер-безбедност на државата е во надлежност на премиерот и АНССИ (Национална агенција за сајбер-безбедност на Франција), која основа нова единица наречена Реактив за побрзо реагирање на напади. Но секојдневните задачи за заштита остануваат поделени меѓу различните министерства. За справување со оваа фрагментација, владините агенции чекаат распоредување на нов орган задолжен за координирање на распоредувањето на вештачката интелигенција и дигиталните технологии во државата. Именуван како „Аријана“, неговата мисија ќе биде да дефинира технички стандарди и да координира големи технолошки партнерства, почнувајќи од јануари. Останува прашањето дали тоа ќе биде само уште една агенција со ограничени овластувања или вистинска сила за трансформирање на практиките?
Тони Гламчевски, постојан дописник на „Нова Македонија“ од Франција